

Gerçek Script: Bookstore için Deploy ve Veritabanı Backup Script'i Yazmak
Güvenilir bir deploy script'i artifact'ı checksum ile doğrular, release'i current'ın dışında hazırlar, current'ı ln -sfn yerine mv -T ile atomik değiştirir ve health check başarısızsa önceki release'e döner. Bookstore için bu deploy'u, secret'ları argüman yerine env dosyasından okuyan yapıyı ve SQL Server için doğrulamalı, rotasyonlu, systemd timer ile zamanlanan bir backup script'ini yazıyoruz.
Sürüm notu: Bu yazıdaki örnekler Ubuntu 24.04 LTS (uzun süreli destek sürümü) üzerinde Bash 5.2.21 ile, ShellCheck 0.11.0, curl 8.5, rsync 3.2.7, systemd 255'in systemd-analyze aracı ve actionlint 1.7.12 kullanılarak denenmiştir; atomik symlink karşılaştırması Ubuntu 26.04 container'ında da yapılmıştır. Lab'da SQL Server, Entity Framework Core'un (EF Core) migration bundle'ı ve systemd'nin kendisi yerine ne yaptığını yazan stub'lar kullanıldı.
Önce Tahmin Et
Deploy'un en kritik satırı, current symlink'ini yeni release'e çeviren satır. Dördüncü yazıdan beri bunu ln -sfn releases/1.4.7 current ile yapıyoruz. Aynı komut Ubuntu 24.04'te ve Ubuntu 26.04'te çalıştırılıyor. İkisi de "atomik" mi, yani çalışan Bookstore.Api'nin current'ı hiç bulamadığı bir an var mı? Cevap "current'ı Atomik Değiştirmek" bölümünde, strace çıktısıyla.
Seri boyunca parçaları tek tek kurduk: iskelet, quoting, döngüler, option parse etmek, veri akışı, error handling. Bu yazıda onları sitedeki serilerin ortak örnek uygulaması Bookstore'un (bir online kitapçı) gerçek bir sunucusunda kullanılacak iki script'te birleştiriyoruz: artifact'ı indirip doğrulayan, migration'ları çalıştıran, current'ı atomik değiştiren ve health check başarısızsa önceki release'e dönen bir deploy; ve SQL Server veritabanının zamanlanmış, rotasyonlu yedeğini alan bir backup. Senaryo, Bookstore.Api'nin systemd service olarak çalıştığı ve SQL Server'ın aynı VM'de olduğu klasik kurulum; Kubernetes serisinde PostgreSQL ile container'da çalışan Bookstore'un deploy'u başka bir dünya. Release klasörü ve current symlink'i düzeninin kendisi Web Server'lar ve Hosting serisinin sekizinci yazısında.
Configuration ve Secret'lar: /etc/bookstore/*.env
Script'in sunucuya özgü değerleri (artifact adresi, kaç release tutulacağı) koddan ayrı bir dosyada durmalı. En kolay yol source /etc/bookstore/deploy.env, ama bu dosyayı kod olarak çalıştırmak demek: içine yazılan her komut root olarak çalışır. Kütüphaneye dosyayı çalıştırmadan, satır satır okuyan bir function ekledik:
# FILE'daki KEY=VALUE satırlarını dosyayı kod olarak çalıştırmadan export edilmiş variable'lara okur.
# Boş satırlar ve # ile başlayanlar atlanır; değerler olduğu gibi alınır (tırnak yok).
# Dosyaya group ya da others yazamamalı; "private" verilirse okuyamamalı da.
# Kullanım: load_env_file FILE [private]
load_env_file() {
    local file=$1 private=${2:-} mode line key value n=0
    [[ -r $file ]] || die "cannot read $file"
    mode=$(stat -c %a "$file")
    if (( 8#$mode & 8#022 )); then
        die "$file is writable by group or others (mode $mode)"
    fi
    if [[ $private == private ]] && (( 8#$mode & 8#077 )); then
        die "$file holds secrets and must be mode 600 or 400, not $mode"
    fi
    while IFS= read -r line || [[ -n $line ]]; do
        n=$((n + 1))
        [[ $line =~ ^[[:space:]]*(#|$) ]] && continue
        # Satırın kendisini yazma: içinde secret olabilir.
        [[ $line =~ ^([A-Za-z_][A-Za-z0-9_]*)=(.*)$ ]] || die "$file:$n: not a KEY=VALUE line"
        key=${BASH_REMATCH[1]}
        value=${BASH_REMATCH[2]}
        case $key in
            PATH | IFS | BASH_ENV | ENV | SHELLOPTS | LD_*) die "$file:$n: $key may not be set from a file" ;;
        esac
        printf -v "$key" '%s' "$value"
        export "${key?}"
    done < "$file"
}
8#$mode octal permission'ı sayıya çeviriyor, & 8#022 group ve others'ın yazma bitlerine bakıyor. printf -v adı bir variable'da duran variable'a eval kullanmadan değer atıyor. || [[ -n $line ]], son satırının sonunda satır sonu olmayan bir dosyada son satırı kaybetmemek için. Deploy iki dosya okuyor: herkesin okuyabileceği /etc/bookstore/deploy.env ve yalnız sahibinin okuyabileceği /etc/bookstore/deploy-secrets.env. Repo'da yalnız etc/*.env.example dosyaları var:
# /etc/bookstore/deploy.env - bookstore-deploy.sh okur (KEY=VALUE, tırnaksız)
ARTIFACT_BASE_URL=https://artifacts.bookstore.test/bookstore-api
KEEP_RELEASES=5
HEALTH_RETRIES=3
Kontrollerin üçünü de backup script'iyle denedim:
$ chmod 644 /etc/bookstore/backup-secrets.env; ./scripts/bookstore-backup.sh; echo "exit=$?"; chmod 600 /etc/bookstore/backup-secrets.env
2026-11-15T04:34:11Z ERROR: /etc/bookstore/backup-secrets.env holds secrets and must be mode 600 or 400, not 644
exit=1
$ printf 'DB_NAME=BookstoreDb\nSQLCMDPASSWORD example-password-change-me\n' > /tmp/bad.env; chmod 600 /tmp/bad.env; BACKUP_SECRETS_FILE=/tmp/bad.env ./scripts/bookstore-backup.sh; echo "exit=$?"
2026-11-15T04:34:11Z ERROR: /tmp/bad.env:2: not a KEY=VALUE line
exit=1
$ printf 'PATH=/tmp/evil\n' > /tmp/bad.env; BACKUP_SECRETS_FILE=/tmp/bad.env ./scripts/bookstore-backup.sh; echo "exit=$?"
2026-11-15T04:34:11Z ERROR: /tmp/bad.env:1: PATH may not be set from a file
exit=1
İkinci hatada mesaj satırın kendisini değil numarasını veriyor; ='i unutulmuş bir parola satırı aksi hâlde log'a düşerdi. Secret'ı neden argümanla değil environment üzerinden verdiğimizi ikinci yazıda söylemiştik; burada gösterelim. Aynı connection string önce argüman, sonra environment variable olarak:
$ ./ps-demo.sh
as an argument:
/bin/sh ./fake-efbundle --connection Server=127.0.0.1,1433;Database=BookstoreDb;User Id=bookstore_migrator;Password=example-password-change-me
in the environment:
/bin/sh ./fake-efbundle
readable by the same user in /proc/13099/environ:
1
Argüman, sunucudaki her kullanıcının çalıştırabileceği ps'te görünüyor. Environment variable görünmüyor; /proc/<pid>/environ'u yalnız aynı kullanıcı ve root okuyabiliyor. Tam bir gizlilik değil ama doğru sınır bu.
Artifact'ı İndirmek ve Checksum'ı Doğrulamak
CI, her release için iki dosya yayınlıyor: bookstore-api-1.4.7-linux-x64.tar.gz ve sha256sum çıktısını içeren .sha256 dosyası. Lab'da artifact deposunun yerinde 127.0.0.1:8085'te çalışan bir python3 -m http.server var.
# Artifact'ı ve .sha256 dosyasını ARTIFACT_DIR'a indirir ve checksum'ı kontrol eder.
fetch_artifact() {
    local name="bookstore-api-$VERSION-linux-x64.tar.gz"
    local file="$ARTIFACT_DIR/$name"
    local expected actual
    run mkdir -p "$ARTIFACT_DIR"
    run curl -fsSL --retry 3 --retry-connrefused -o "$file.sha256" "$ARTIFACT_BASE_URL/$name.sha256"
    run curl -fsSL --retry 3 --retry-connrefused -o "$file.part" "$ARTIFACT_BASE_URL/$name"
    if (( DRY_RUN )); then
        return 0
    fi
    read -r expected _ < "$file.sha256"
    actual=$(sha256sum "$file.part")
    actual=${actual%% *}
    if [[ $actual != "$expected" ]]; then
        rm -f -- "$file.part"
        die "checksum mismatch for $name: expected $expected, got $actual"
    fi
    mv -f -- "$file.part" "$file"
    log "artifact verified, sha256 $actual"
}
Dosya .part adıyla iniyor ve ancak checksum tuttuktan sonra asıl adını alıyor; yarım bir indirme asla doğrulanmış bir artifact gibi görünmüyor. Checksum'ı yayınlananla tutmayan 1.4.9'u deploy etmeyi deneyelim:
$ PATH="$HOME/lab-stubs:$PATH" ./scripts/bookstore-deploy.sh -e staging -v 1.4.9; echo "exit=$?"
2026-11-15T04:33:51Z deploying 1.4.9 to staging (current: 1.4.7)
2026-11-15T04:33:51Z ERROR: checksum mismatch for bookstore-api-1.4.9-linux-x64.tar.gz: expected 0000000000000000000000000000000000000000000000000000000000000000, got a1f3401e3b671e4a3095d6ff3ae881c87da62cf634a05aee051d67bce659e59b
exit=1
$ ls /var/tmp/bookstore | grep 1.4.9
bookstore-api-1.4.9-linux-x64.tar.gz.sha256
Checksum, yolda bozulan ya da yarım kalan dosyayı yakalar. Artifact'la aynı sunucudan gelen bir checksum, o sunucuyu ele geçiren birine karşı koruma sağlamaz; o da ikisini birlikte değiştirir. Bunun için imza gerekir: bu serinin lab'ındaki Bash 5.3'ü GNU (özgür yazılım projesi) anahtarıyla doğrulanan GPG (GNU Privacy Guard, açık kaynak imza ve şifreleme aracı) imzalarıyla kurduk, artifact'lar için de CI'da cosign ya da GPG ile imzalayıp sunucuda doğrulamak aynı fikir.
Migration Bundle
EF Core serisinin migration yazısında anlatılan migration bundle (efbundle), CI'da üretilip artifact'ın içine konan ve .NET SDK'sı olmadan çalışan tek bir dosya. Deploy onu, release klasörü daha gizli adıyla dururken çalıştırıyor:
    # Bundle connection string'i argüman olarak değil environment'tan alır,
    # böylece ps'te görünmez. Migration'lar eski release ile de çalışmaya devam etmeli.
    ConnectionStrings__BookstoreDb=$MIGRATION_CONNECTION run "$INCOMING/efbundle"

    run mv -T "$INCOMING" "$release_dir"
    INCOMING=""
EF Core dokümanına göre bundle'ın --connection option'ı verilmezse connection string uygulamanın kendi configuration'ından gelir; ASP.NET Core da ConnectionStrings__BookstoreDb environment variable'ını ConnectionStrings:BookstoreDb olarak okur. Satırın başındaki atama variable'ı yalnız o komutun environment'ına koyuyor. MIGRATION_CONNECTION secrets dosyasından geliyor ve uygulamanınkinden farklı, şema değiştirme yetkisi olan bir kullanıcıya ait; çalışan uygulamanın kullanıcısının bu yetkiye ihtiyacı yok. Migration'ın deploy'un hangi noktasında çalıştığı da önemli: current değişmeden önce. Bu, yeni şemanın birkaç saniye eski kodla birlikte çalışması demek; bir sütunu silmek yerine önce ekleyip sonraki sürümde kaldırmak (expand/contract) bu yüzden şart. Aşağıdaki rollback de veritabanını geri almaz, yalnız kodu geri alır. Lab'da SQL Server olmadığı için artifact'taki efbundle, connection string'i environment'ta bulup bulmadığını yazan bir stub.
current'ı Atomik Değiştirmek: ln -sfn ve mv -T
Önce Tahmin Et'in cevabı. Ubuntu 24.04'te (GNU coreutils 9.4):
$ strace -e trace=symlinkat,unlinkat,renameat,renameat2 ln -sfn r2 current 2>&1 | grep -v '^+++'
symlinkat("r2", AT_FDCWD, "current")    = -1 EEXIST (File exists)
symlinkat("r2", AT_FDCWD, "Cupfiq7W")   = 0
renameat(AT_FDCWD, "Cupfiq7W", AT_FDCWD, "current") = 0
Ubuntu 26.04 container'ında (uutils, yani Rust ile yazılmış coreutils 0.10.0):
$ cat /etc/os-release | grep PRETTY_NAME; ln --version | head -n 1
PRETTY_NAME="Ubuntu 26.04.1 LTS"
ln (uutils coreutils) 0.10.0
$ strace -e trace=symlinkat,unlinkat,renameat,renameat2 ln -sfn r2 current 2>&1 | grep -v '^+++'
unlinkat(AT_FDCWD, "current", 0)        = 0
symlinkat("r2", AT_FDCWD, "current")    = 0
GNU ln yeni symlink'i geçici bir adla oluşturup rename ile eskinin üzerine taşıyor; rename(2) hedefi tek adımda değiştirir, current her an ya eski ya yeni release'i gösterir. Ubuntu 26.04'ün varsayılan ln'i ise önce siliyor, sonra oluşturuyor; arada current yok. O anda gelen bir istek ya da service restart'ı "No such file or directory" görür. Yani ln -sfn'in atomik olması bir garanti değil, kullandığın ln'in bir uygulama detayı; macOS'taki BSD (FreeBSD kökenli Unix araçları) ln da önce siler. Niyeti açıkça yazan yol, symlink'i geçici bir adla kurup mv -T ile taşımak:
# ROOT/current'ı bir release'e atomik olarak çevirir: yeni symlink eskinin üzerine taşınır.
switch_current() {
    run ln -sfn "$1" "$ROOT/current.new"
    run mv -T "$ROOT/current.new" "$ROOT/current"
}
-T (no-target-directory) olmadan mv current.new current, current bir klasörü gösterdiği için current.new'i o klasörün içine taşırdı. 26.04'ün mv'si de 24.04'ünkü gibi renameat kullanıyor; strace ile iki sürümde de kontrol ettim. mv -T'nin bir faydası daha var: current bir symlink değil de yanlışlıkla gerçek bir klasörse ln -sfn sessizce onun içine bir link bırakır, mv -T ise hata verir:
$ mkdir realdir && ln -sfn r1 realdir && ls -l realdir
total 0
lrwxrwxrwx 1 user user 2 Nov 15 04:33 r1 -> r1
$ ln -sfn r2 current.new && mv -T current.new realdir; echo "exit=$?"
mv: cannot overwrite directory 'realdir' with non-directory
exit=1
Health Check, Rollback ve Bütün Akış
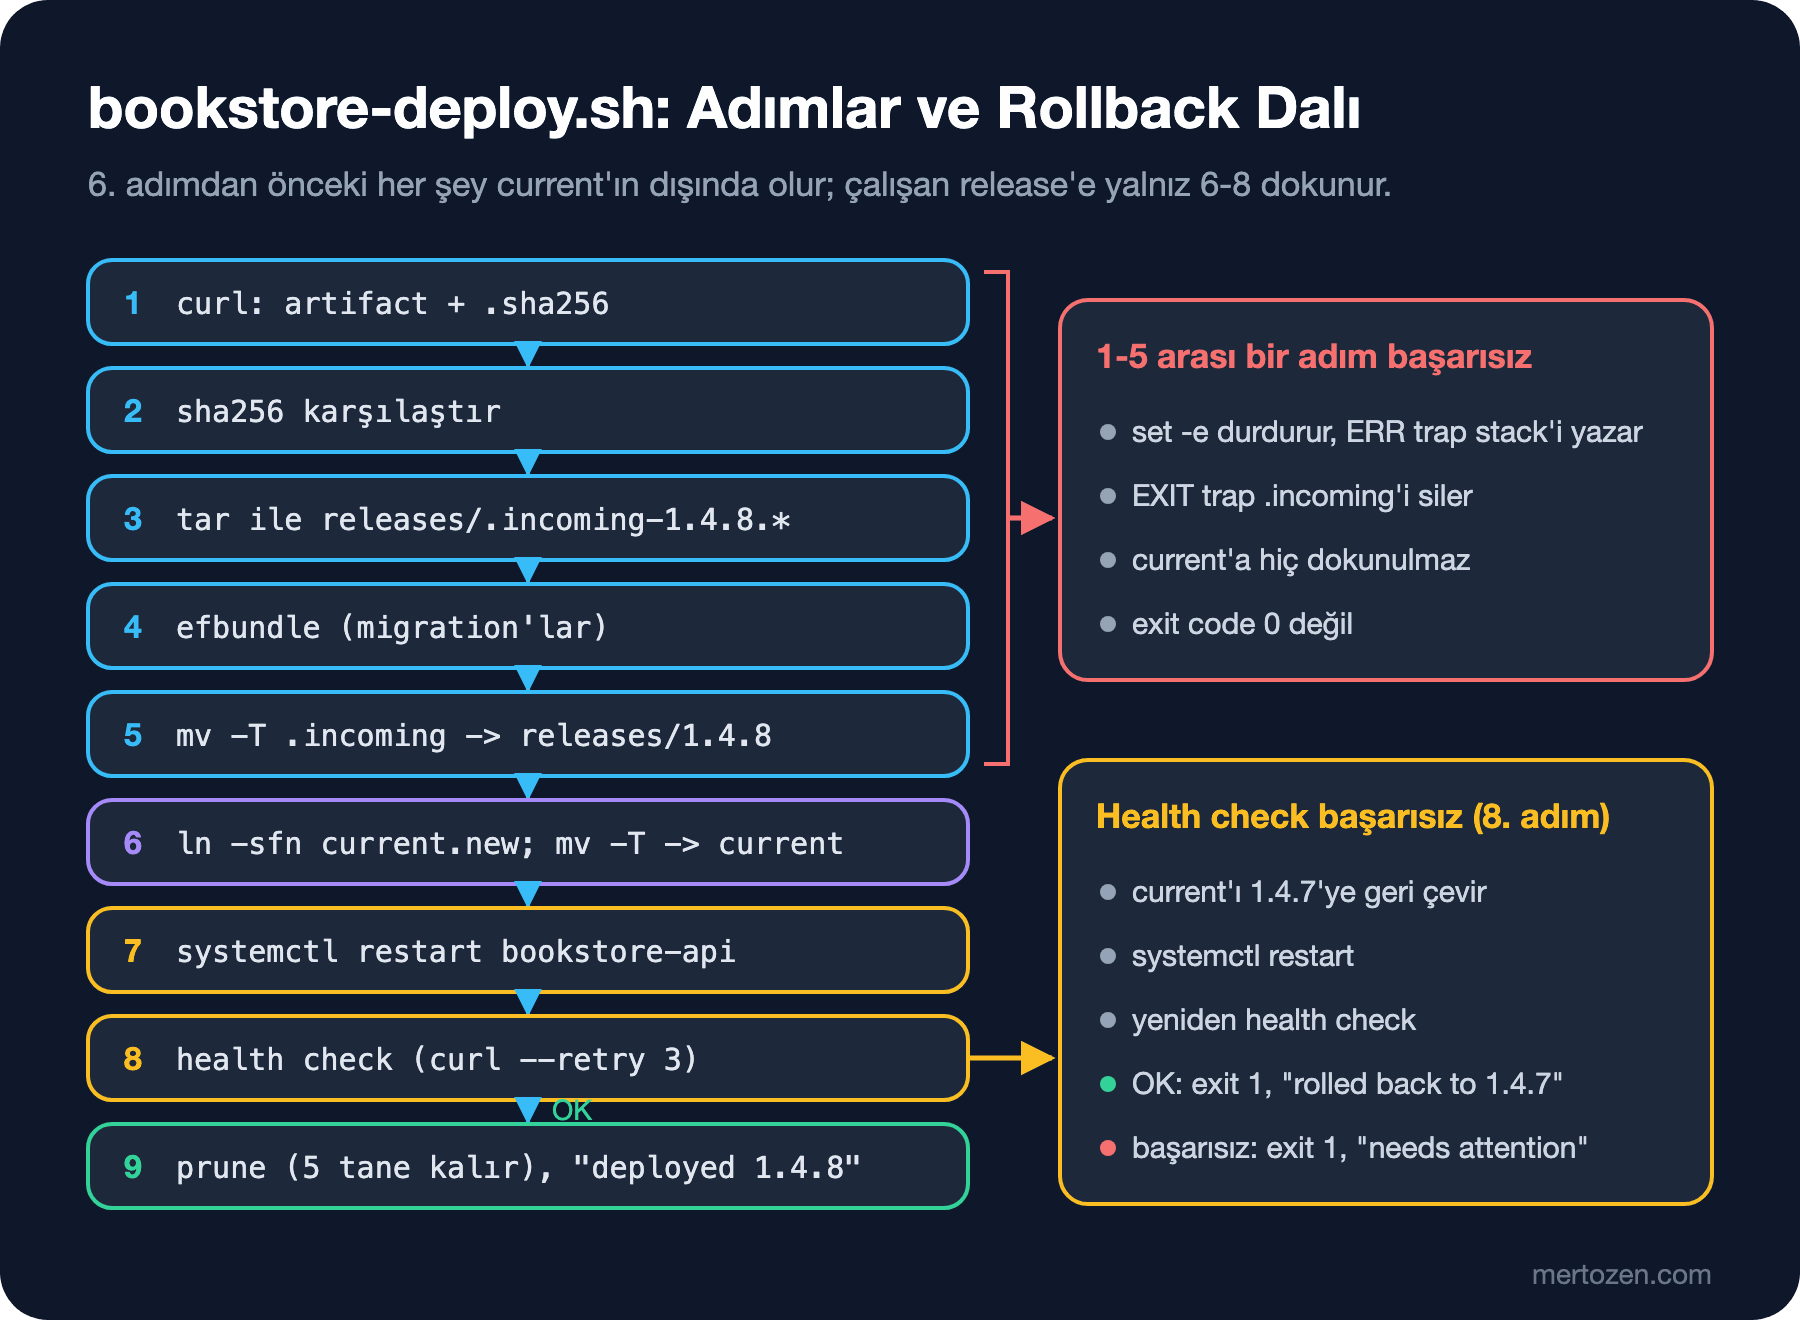
Akışın ilk beş adımı current'ın dışında oluyor; altıncı yazıdaki EXIT trap'i bu adımlardaki her hatada .incoming klasörünü temizliyor. Health check'i artık curl'ün kendi retry'ı yapıyor: bookstore-health.sh, HEALTH_RETRIES verildiğinde curl'e --retry ve --retry-connrefused ekliyor. curl'ün manual'ına göre retry yalnız geçici hatalarda yapılır (timeout ve HTTP 408, 429, 500, 502, 503, 504) ve bekleme 1 saniyeden başlayıp her seferinde ikiye katlanır. Restart ve health check'i bir function'da topladık:
# Service'i yeniden başlatır ve health check geçene kadar bekler.
# Koşul içinde çağrılıyor, orada set -e çalışmaz; bu yüzden her adım açıkça kontrol ediliyor.
restart_and_check() {
    run sudo systemctl restart "$SERVICE" || return 1
    HEALTH_RETRIES=$HEALTH_RETRIES run "$SCRIPT_DIR/bookstore-health.sh" local || return 1
}
Yorumdaki not altıncı yazının dersi: if ! restart_and_check diye çağrılan function'ın içinde set -e yok, || return 1'ler olmasaydı başarısız bir restart'tan sonra health check'in sonucu function'ın sonucu olurdu. Deploy'un son kısmı:
    switch_current "$release_dir"
    if ! restart_and_check; then
        [[ -n $current ]] || die "health check failed after deploying $VERSION; no previous release to return to"
        log "health check failed after deploying $VERSION, rolling back to $current"
        switch_current "$ROOT/releases/$current"
        restart_and_check || die "rollback to $current failed too; the service needs attention"
        die "deploy of $VERSION failed; rolled back to $current"
    fi

    if (( DRY_RUN )); then
        run "$SCRIPT_DIR/bookstore-prune-releases.sh" -n "$KEEP_RELEASES"
        log "dry run finished, nothing was changed"
    else
        "$SCRIPT_DIR/bookstore-prune-releases.sh" "$KEEP_RELEASES" >&2
        log "deployed $VERSION"
    fi
Önce dry run, sonra gerçek deploy. Lab'da systemd olmadığı için sudo ve systemctl yine ne yaptığını yazan stub'lar; health endpoint'i Bookstore.Api ile aynı cevabı veren küçük bir test servisi:
$ ./scripts/bookstore-deploy.sh -e staging -v 1.4.7 --dry-run
2026-11-15T04:33:51Z deploying 1.4.7 to staging (current: 1.4.6)
[dry-run] mkdir -p /var/tmp/bookstore
[dry-run] curl -fsSL --retry 3 --retry-connrefused -o /var/tmp/bookstore/bookstore-api-1.4.7-linux-x64.tar.gz.sha256 http://127.0.0.1:8085/bookstore-api-1.4.7-linux-x64.tar.gz.sha256
[dry-run] curl -fsSL --retry 3 --retry-connrefused -o /var/tmp/bookstore/bookstore-api-1.4.7-linux-x64.tar.gz.part http://127.0.0.1:8085/bookstore-api-1.4.7-linux-x64.tar.gz
[dry-run] tar -xzf /var/tmp/bookstore/bookstore-api-1.4.7-linux-x64.tar.gz -C /opt/bookstore/releases/.incoming-1.4.7.XXXXXX
[dry-run] write /opt/bookstore/releases/.incoming-1.4.7.XXXXXX/RELEASE
[dry-run] /opt/bookstore/releases/.incoming-1.4.7.XXXXXX/efbundle
[dry-run] mv -T /opt/bookstore/releases/.incoming-1.4.7.XXXXXX /opt/bookstore/releases/1.4.7
[dry-run] ln -sfn /opt/bookstore/releases/1.4.7 /opt/bookstore/current.new
[dry-run] mv -T /opt/bookstore/current.new /opt/bookstore/current
[dry-run] sudo systemctl restart bookstore-api
[dry-run] /home/user/bookstore-ops/scripts/bookstore-health.sh local
[dry-run] /home/user/bookstore-ops/scripts/bookstore-prune-releases.sh -n 5
2026-11-15T04:33:51Z dry run finished, nothing was changed
$ PATH="$HOME/lab-stubs:$PATH" ./scripts/bookstore-deploy.sh -e staging -v 1.4.7; echo "exit=$?"
2026-11-15T04:33:51Z deploying 1.4.7 to staging (current: 1.4.6)
2026-11-15T04:33:51Z artifact verified, sha256 48a31843a716b352e06787dd2043f4094f01169cbeaee77cff46d63d2493da7d
(lab stub) efbundle: connection string from the environment, migrations not applied
(lab stub) systemctl restart bookstore-api
OK http://127.0.0.1:5000/health
deleted 1.4.1
deleted 1.4.0
2026-11-15T04:33:51Z deployed 1.4.7
exit=0
Dry run'da efbundle satırında connection string yok; secret, environment'ta durduğu için run'ın yazdığı komutun parçası değil. Şimdi health check'i geçemeyen bir sürüm: 1.4.8'in içinde test servisini 503 döndüren bir işaret dosyası var.
$ PATH="$HOME/lab-stubs:$PATH" ./scripts/bookstore-deploy.sh -e staging -v 1.4.8; echo "exit=$?"
2026-11-15T04:33:51Z deploying 1.4.8 to staging (current: 1.4.7)
2026-11-15T04:33:51Z artifact verified, sha256 2a611c8b39168f913389e836c4be600dc960363bec3eca06b1bf1bd3b8e8c973
(lab stub) efbundle: connection string from the environment, migrations not applied
(lab stub) systemctl restart bookstore-api
curl: (22) The requested URL returned error: 503
curl: (22) The requested URL returned error: 503
curl: (22) The requested URL returned error: 503
curl: (22) The requested URL returned error: 503
FAIL http://127.0.0.1:5000/health
2026-11-15T04:33:58Z health check failed after deploying 1.4.8, rolling back to 1.4.7
(lab stub) systemctl restart bookstore-api
OK http://127.0.0.1:5000/health
2026-11-15T04:33:58Z ERROR: deploy of 1.4.8 failed; rolled back to 1.4.7
exit=1
$ ./scripts/bookstore-ctl.sh releases
  1.4.2
  1.4.3
  1.4.4
  1.4.6
* 1.4.7
  1.4.8
Bir deneme ve üç retry 1 + 2 + 4 = 7 saniye sürdü (04:33:51'den 04:33:58'e); ardından current 1.4.7'ye döndü, ikinci health check geçti ve script yine de 1 ile bitti. Deploy başarısız oldu; rollback başarılı olsa da CI bunu kırmızı görmeli. 1.4.8 klasörü inceleme için yerinde kalıyor; aynı sürümü tekrar deploy etmek reddedilir, düzeltme yeni bir sürüm numarasıyla gelir. Elle geri dönmek için bookstore-ctl.sh'e bir rollback komutu da ekledik; current'tan bir önceki release'e döner:
$ ./scripts/bookstore-ctl.sh rollback -e staging --dry-run
2026-11-15T04:34:11Z rolling back from 1.4.7 to 1.4.6
[dry-run] ln -sfn /opt/bookstore/releases/1.4.6 /opt/bookstore/current.new
[dry-run] mv -T /opt/bookstore/current.new /opt/bookstore/current
[dry-run] sudo systemctl restart bookstore-api
[dry-run] /home/user/bookstore-ops/scripts/bookstore-health.sh local
2026-11-15T04:34:11Z dry run finished, nothing was changed
Veritabanı Backup Script'i
Backup script'i aynı kütüphaneyi ve aynı kalıpları kullanıyor: set -Eeuo pipefail, ERR trap'i, env dosyaları, flock ile kilit, run ile dry run. SQL Server tarafını sqlcmd yapıyor; login bilgisini SQLCMDUSER ve SQLCMDPASSWORD environment variable'larından okuyor. Microsoft'un sqlcmd dokümanı da -P ile komut satırında parola vermeyi güvensiz sayıp bu variable'ı öneriyor.
#!/usr/bin/env bash
#
# bookstore-backup.sh - Bookstore SQL Server veritabanının tam yedeği; doğrulama,
# saklama süresi ve ikinci bir yere kopya.
#
# Kullanım:   bookstore-backup.sh [-n]
#             -n  dry run: komutları çalıştırmak yerine yazar
# Dosyalar:   /etc/bookstore/backup.env          SQL_SERVER, DB_NAME, BACKUP_DIR, REMOTE_DIR,
#                                                RETENTION_DAYS (varsayılan 7), LOCK_FILE
#             /etc/bookstore/backup-secrets.env  SQLCMDUSER, SQLCMDPASSWORD (mode 600)
# Exit code:  0 başarılı, 1 hata, 2 yanlış kullanım

set -Eeuo pipefail
shopt -s inherit_errexit

SCRIPT_DIR=$(dirname "$(readlink -f "$0")")
# shellcheck source=lib/common.sh
source "$SCRIPT_DIR/lib/common.sh"

BACKUP_ENV_FILE="${BACKUP_ENV_FILE:-/etc/bookstore/backup.env}"
BACKUP_SECRETS_FILE="${BACKUP_SECRETS_FILE:-/etc/bookstore/backup-secrets.env}"
DRY_RUN=0

usage() {
    echo "Usage: ${0##*/} [-n]" >&2
}

# Tek bir T-SQL komutu çalıştırır; -b, komut başarısız olursa sqlcmd'nin hata koduyla çıkmasını sağlar.
# sqlcmd login'i SQLCMDUSER ve SQLCMDPASSWORD'dan okur, komut satırında secret olmaz.
sql() {
    run sqlcmd -S "$SQL_SERVER" -d master -b -Q "$1"
}

backup() {
    local stamp file old
    stamp=$(date -u +%Y%m%dT%H%M%SZ)
    file="$BACKUP_DIR/${DB_NAME}_$stamp.bak"

    log "backing up $DB_NAME to $file"
    # Dosyayı SQL Server'ın kendisi yazar; BACKUP_DIR veritabanı sunucusundaki bir yol.
    sql "BACKUP DATABASE [$DB_NAME] TO DISK = N'$file' WITH COMPRESSION, CHECKSUM, INIT"
    sql "RESTORE VERIFYONLY FROM DISK = N'$file' WITH CHECKSUM"

    log "copying $file to $REMOTE_DIR"
    run retry 3 5 rsync -a --partial "$file" "$REMOTE_DIR/"

    # Saklama süresi: RETENTION_DAYS'ten eski yerel yedekleri sil.
    while IFS= read -r -d '' old; do
        if (( DRY_RUN )); then
            log "would delete $old"
        else
            rm -f -- "$old"
            log "deleted $old"
        fi
    done < <(find "$BACKUP_DIR" -maxdepth 1 -type f -name "${DB_NAME}_*.bak" -mtime +"$RETENTION_DAYS" -print0)
    log "backup finished: $file"
}

main() {
    trap 'on_error "$?" "$LINENO" "$BASH_COMMAND"' ERR
    case ${1:-} in
        "") ;;
        -n | --dry-run) DRY_RUN=1 ;;
        -h | --help)
            usage
            exit 0
            ;;
        *)
            usage
            exit 2
            ;;
    esac

    load_env_file "$BACKUP_ENV_FILE"
    load_env_file "$BACKUP_SECRETS_FILE" private
    : "${SQL_SERVER:?}" "${BACKUP_DIR:?}" "${REMOTE_DIR:?}" "${SQLCMDUSER:?}" "${SQLCMDPASSWORD:?}"
    RETENTION_DAYS=${RETENTION_DAYS:-7}
    # DB_NAME T-SQL'in içine giriyor, bu yüzden yalnız düz adlara izin ver.
    [[ ${DB_NAME:-} =~ ^[A-Za-z0-9_]+$ ]] || die "DB_NAME must be letters, digits or _, got: ${DB_NAME:-}"
    [[ $RETENTION_DAYS =~ ^[0-9]+$ ]] || die "RETENTION_DAYS must be a number, got: $RETENTION_DAYS"
    [[ -d $BACKUP_DIR ]] || die "backup folder not found: $BACKUP_DIR"

    acquire_lock "${LOCK_FILE:-/run/lock/bookstore-backup.lock}"
    backup
}

main "$@"; exit
Birkaç karar açıklama istiyor. DB_NAME T-SQL metninin içine giriyor; config dosyasından gelse bile yalnız harf, rakam ve alt çizgiye izin vermek, SQL injection'ı bu satırda kapatıyor. WITH CHECKSUM SQL Server'ın sayfa checksum'larını yedek alırken kontrol etmesini, RESTORE VERIFYONLY da yedeğin okunabilir olduğunu doğrulamasını sağlıyor; yine de gerçek doğrulama, yedeği arada bir başka bir sunucuya restore etmek. WITH COMPRESSION'a dikkat: Microsoft'un backup compression sayfasına göre sıkıştırılmış yedeği yalnız Enterprise, Standard ve Developer sürümleri alabiliyor; Express'te bu kelimeyi çıkarıp dosyayı script'te zstd ile sıkıştırman gerekir. rsync kopyası altıncı yazıdaki retry'dan geçiyor; ağdaki bir paylaşıma ya da başka bir sunucuya kopyalamak tam olarak retry'ın anlamlı olduğu geçici hataları içerir.
Lab'da SQL Server yok; sqlcmd'nin yerinde, login'in environment'ta olup olmadığına bakan, sorguyu yazan ve BACKUP için 1 MB'lık bir yer tutucu dosya oluşturan bir stub var. Uzak depolama da lab'da ikinci bir klasör:
$ PATH="$HOME/lab-stubs:$PATH" ./scripts/bookstore-backup.sh; echo "exit=$?"
2026-11-15T04:34:11Z backing up BookstoreDb to /var/opt/mssql/backup/bookstore/BookstoreDb_20261115T043411Z.bak
(lab stub) sqlcmd: BACKUP DATABASE [BookstoreDb] TO DISK = N'/var/opt/mssql/backup/bookstore/BookstoreDb_20261115T043411Z.bak' WITH COMPRESSION, CHECKSUM, INIT
(lab stub) sqlcmd: RESTORE VERIFYONLY FROM DISK = N'/var/opt/mssql/backup/bookstore/BookstoreDb_20261115T043411Z.bak' WITH CHECKSUM
2026-11-15T04:34:11Z copying /var/opt/mssql/backup/bookstore/BookstoreDb_20261115T043411Z.bak to /srv/backup-copy/bookstore
2026-11-15T04:34:11Z backup finished: /var/opt/mssql/backup/bookstore/BookstoreDb_20261115T043411Z.bak
exit=0
$ touch -d '9 days ago' /var/opt/mssql/backup/bookstore/BookstoreDb_20261106T023000Z.bak
$ touch -d '3 days ago' /var/opt/mssql/backup/bookstore/BookstoreDb_20261112T023000Z.bak
$ PATH="$HOME/lab-stubs:$PATH" ./scripts/bookstore-backup.sh 2>&1 | grep -E 'delete|finished'
2026-11-15T04:34:11Z deleted /var/opt/mssql/backup/bookstore/BookstoreDb_20261106T023000Z.bak
2026-11-15T04:34:11Z backup finished: /var/opt/mssql/backup/bookstore/BookstoreDb_20261115T043411Z.bak
$ ls /var/opt/mssql/backup/bookstore
BookstoreDb_20261112T023000Z.bak
BookstoreDb_20261115T043411Z.bak
Dokuz günlük yedek silindi, üç günlük kaldı. İkinci çalıştırma aynı saniyede olduğu için aynı adı aldı ve INIT onun üzerine yazdı; günde bir kez çalışan bir job için sorun değil, ama adın saniyeye kadar inmesinin sebebi bu.
systemd Timer ile Zamanlamak
Script'i her gece çalıştırmak için iki unit dosyası yeterli; timer ve cron'un farkları Linux ve Shell serisinin systemd yazısında. Repo'da systemd/ klasöründe duruyorlar:
[Unit]
Description=Bookstore database backup
Wants=network-online.target
After=network-online.target

[Service]
Type=oneshot
ExecStart=/opt/bookstore/ops/scripts/bookstore-backup.sh
Nice=10
[Unit]
Description=Nightly Bookstore database backup
[Timer]
OnCalendar=*-*-* 02:30:00 UTC
RandomizedDelaySec=10min
Persistent=true
[Install]
WantedBy=timers.targetPersistent=true, sunucu 02:30'da kapalıysa yedeğin açılışta alınmasını sağlıyor. systemd-analyze ile takvim ifadesini ve dosyaları kontrol ettim:
$ systemd-analyze calendar --iterations=2 '*-*-* 02:30:00 UTC'
Normalized form: *-*-* 02:30:00 UTC
    Next elapse: Mon 2026-11-16 02:30:00 UTC
       From now: 21h left
   Iteration #2: Tue 2026-11-17 02:30:00 UTC
       From now: 1 day 21h left
$ cp systemd/bookstore-backup.* /tmp/ && systemd-analyze verify /tmp/bookstore-backup.timer; echo "exit=$?"
exit=0verify'ın bir şey yakaladığını görmek için OnCalendar'ı OnCalender diye yazdım; "Unknown key name 'OnCalender'" ve "Timer unit lacks value setting. Refusing." ile 1 döndü. Timer'ın bir de kilit avantajı var: systemd aynı service'i zaten çalışıyorsa ikinci kez başlatmaz, script'teki flock ise elle başlatılan bir yedekle çakışmayı da önler.
GitHub Actions'tan Çağırmak
GitHub Actions serisinin SSH (sunucuya şifreli uzak bağlantı) ile deploy yazısındaki job, sunucuya bağlanıp orada komut çalıştırıyordu. Artık o komut bu script; workflow'un deploy adımı tek satıra iniyor (.github/workflows/deploy.yml, SSH key'i yazan adım o yazıdakiyle aynı):
      - name: Deploy with bookstore-deploy.sh
        env:
          VERSION: ${{ inputs.version }}
          DEPLOY_HOST: ${{ vars.DEPLOY_HOST }}
        run: |
          ssh -i ~/.ssh/deploy_key -o StrictHostKeyChecking=yes -o BatchMode=yes \
            "deploy@$DEPLOY_HOST" \
            sudo /opt/bookstore/ops/scripts/bookstore-deploy.sh -e production -v "$(printf '%q' "$VERSION")"
İki ayrıntı önemli. inputs.version run:'ın içine doğrudan değil, env: üzerinden giriyor; nedeni GitHub Actions serisinin güvenlik yazısındaki script injection. İkincisi az bilinen bir tuzak: ssh uzak komutun argümanlarını birleştirip bir string olarak sunucudaki shell'e verir, yani tırnaklar bir kez daha çözülür. printf %q değeri o ikinci çözümlemeye dayanacak şekilde tırnaklıyor:
$ VERSION='1.4.7; touch /tmp/owned'
$ echo sudo bookstore-deploy.sh -e production -v "$VERSION"
sudo bookstore-deploy.sh -e production -v 1.4.7; touch /tmp/owned
$ echo sudo bookstore-deploy.sh -e production -v "$(printf '%q' "$VERSION")"
sudo bookstore-deploy.sh -e production -v 1.4.7\;\ touch\ /tmp/owned
İlk satır sunucuda iki komut olarak çalışırdı; ikincisinde noktalı virgül argümanın parçası kalıyor ve script'in sürüm kontrolü onu reddediyor. Workflow'da ilk adım da sürümü aynı regex ile kontrol ediyor. Workflow actionlint 1.7.12 ile (run: blokları ShellCheck 0.11.0'dan geçirilerek) hatasız doğrulandı. Sunucuda deploy kullanıcısının sudo yetkisini yalnız bu script'le sınırlamak (sudoers'ta tek bir komut) ayrı bir güvenlik adımı.
Üretimde Dikkat
Rollback kodu geri alır, veritabanını almaz. 1.4.8'in migration'ı bir sütunu silseydi 1.4.7'ye dönmek uygulamayı kurtarmazdı. Bu yüzden migration'lar en az bir önceki sürümle uyumlu olmalı ve yıkıcı değişiklikler (sütun silmek, yeniden adlandırmak) ayrı bir sürüme bırakılmalı; deploy script'i bunu zorlayamaz, ekibin kuralı olmalı.
Health check'in neyi ölçtüğüne bak. /health yalnız "process ayakta" diyorsa veritabanına bağlanamayan bir sürüm de geçer. Bookstore.Api'nin health check'ine veritabanı kontrolü eklemek (ASP.NET Core Web API serisinin health check yazısındaki gibi) rollback'i gerçek hatalara karşı tetiklenebilir yapar.
Yedek, ancak restore edilebildiği gün yedektir. RESTORE VERIFYONLY dosyanın okunabildiğini söyler, veritabanının açılabildiğini söylemez. Haftada bir yedeği ayrı bir sunucuya restore eden ve birkaç sorguyla kontrol eden ikinci bir job, gece yedeğinden daha değerli olabilir. Uzak kopya da yerel diskle aynı arızayı paylaşmamalı: aynı VM'deki ikinci bir disk, VM silindiğinde birlikte gider.
Kimin hangi dosyaya yazabildiğini netleştir. /etc/bookstore/*.env root'a ait olmalı, secrets dosyaları 600. Deploy script'i ve kütüphanesi de root'a ait ve yalnız root'un yazabildiği bir yerde durmalı; sudo ile çalışan bir script'i deploy kullanıcısı değiştirebiliyorsa, sudo kısıtlamasının bir anlamı kalmaz.
Sık Düşülen Tuzaklar
Process substitution'ın exit code'unu beklemek. < <(find ...) içindeki komut başarısız olursa döngü sıfır kez döner ve script devam eder; set -e ve pipefail bunu görmez:
$ count=0; while IFS= read -r -d '' f; do count=$((count + 1)); done < <(find /var/opt/mssql/backup/missing -name '*.bak' -print0); echo "count=$count exit=$?"
find: ‘/var/opt/mssql/backup/missing’: No such file or directory
count=0 exit=0
Backup script'i bu yüzden BACKUP_DIR'ın varlığını döngüden önce kontrol ediyor. Process substitution'ın sonucuna gerçekten ihtiyacın varsa çıktıyı önce bir dosyaya ya da mapfile ile bir array'e al ve komutun exit code'unu ayrıca kontrol et.
-mtime +7'yi "7 günden eski" sanmak. find yaşı tam gün olarak, küsuratı atarak hesaplar; +7 en az 8 tam gün demek. Saklama politikası "son 7 gün" ise 1 gün fazladan dosya kalır; çoğu zaman sorun değil, ama disk hesabı yaparken bil.
Deploy'un ortasında current'ı okumak. current_release'i her adımda yeniden okumak yerine deploy başında bir kez okuyup current variable'ında tutuyoruz; rollback hedefi de bu. Health check sırasında biri elle current'ı değiştirirse script yine deploy öncesindeki release'e döner. Kilit, bu tür karışıklıkların script'ten gelenlerini engelliyor; elle yapılanlar için tek kural, sunucuda deploy'u yalnız script'le yapmak.
sqlcmd'ye -b vermemek. Microsoft'un dokümanına göre -b, hata olduğunda sqlcmd'nin çıkıp bir hata kodu döndürmesini sağlar; onsuz başarısız bir BACKUP exit code'a yansımayabilir ve script "backup finished" yazıp yedeksiz bir gece geçirir. Stub'lı lab'da bunu deneyemedim; gerçek bir SQL Server'da yanlış bir veritabanı adıyla kontrol et.
Küçük Bir Deneme
★☆☆ bookstore-backup.sh'ye REMOTE_RETENTION_DAYS ekle ve uzak klasördeki eski yedekleri de sil. Uzak klasör bir mount ise ve o an bağlı değilse script yerel diske mi yazmalı, hata mı vermeli? mountpoint -q ile kontrol et.
★★☆ Deploy'a ARTIFACT_SHA256 environment variable'ı ekle: CI checksum'ı deploy komutuna verirse script .sha256 dosyasını indirmesin, verilen değerle karşılaştırsın. Bu, artifact deposunu ele geçiren birine karşı neden daha güçlü?
★★★ Haftalık bir restore testi yaz: en yeni yedeği BookstoreDb_RestoreTest adıyla restore eden (RESTORE DATABASE ... WITH MOVE), SELECT COUNT(*) FROM Books gibi bir sorguyla kontrol eden ve sonunda test veritabanını silen bir script. Kendi timer'ını ve kilit dosyasını kullansın; backup ile aynı anda çalışmasın.
Script'lerimiz artık gerçek işi yapıyor ve büyüdü: deploy yaklaşık 300 satır, kütüphane 120 satır. Bu boyuttaki bir kodu her değişiklikte elle denemek sürdürülemez. Serinin son yazısında ShellCheck'i ve shfmt'yi CI'a bağlıyoruz, kütüphaneyi ve deploy'u bats-core ile test ediyoruz ve aynı testleri macOS'taki Bash 3.2'de, Bash 5.3'te ve Ubuntu 26.04'ün yeni coreutils'inde koşturup taşınabilirliğin gerçekte nerede kırıldığına bakıyoruz.